Coupures Internet : une attaque ARP poisoning sur le LAN
Dans une concession automobile, plus de 25 utilisateurs ont subi pendant plusieurs mois des lenteurs réseau, puis des coupures Internet presque quotidiennes. La cause, découverte tardivement : une attaque par ARP poisoning sur le réseau local. Pourquoi a-t-il fallu si longtemps pour la trouver ?
Le contexte réseau
Le site disposait d’une infrastructure câblée certifiée en catégorie 6. Côté données, on trouvait :
- deux liens VDSL Orange sur une passerelle ZyXEL USG,
- un switch administrable D-Link de 48 ports Gigabit,
- un switch PoE Netgear alimentant trois points d’accès Meraki, utilisés pour le diagnostic et le téléchargement logiciel des véhicules à l’atelier,
- un routeur MikroTik RB960 séparant le Wi-Fi interne du Wi-Fi invité.
Côté téléphonie, un lien SDSL reliait un routeur Ubiquiti ER-X à un OXO Connect, en trunk SIP. Enfin, un prestataire assurait la fourniture et la maintenance du parc informatique : imprimantes et 26 PC sous Windows 10, protégés par l’antivirus Kaspersky Endpoint.
Un diagnostic délicat
Les utilisateurs donnent le premier indice : la panne « se produit toujours vers la même heure, l’après-midi ». Nous passons alors en revue chaque suspect.
- Défaut de l’opérateur ? Les liens VDSL sont mutualisés et sans garantie de rétablissement. Il est donc difficile d’écarter l’opérateur avec certitude. L’observation ne montre aucune surcharge l’après-midi, mais confirme des microcoupures. Orange redémarre l’équipement et change le port sur le DSLAM, sans effet.
- Défaut du routeur ? La mise à jour du micrologiciel ne résout rien. De même, le remplacement physique du routeur, avec reconfiguration manuelle, ne donne rien.
- Perturbations électriques l’après-midi ? Les mesures sur site ne révèlent rien.
- Un logiciel malveillant ? Après une analyse approfondie, l’antivirus ne détecte rien sur aucun PC. Les couches 7 et 3 semblent donc hors de cause, tout comme la couche 1, grâce au câblage certifié.
- Le switch ? Nous remplaçons le switch D-Link par un MikroTik CRS354, sans amélioration.
La sonde réseau révèle l’anomalie
Nous plaçons alors une sonde sur le réseau. La capture Wireshark montre un nombre anormal de paquets TCP RST et de retransmissions. Surtout, elle révèle des usurpations d’adresses MAC : la même adresse IP apparaît tantôt avec l’adresse physique d’une imprimante, tantôt avec celle d’un PC, puis d’un autre…
Nature de l’attaque : ARP poisoning
Il s’agit d’un ARP poisoning, ou empoisonnement ARP : l’attaquant détourne les correspondances entre adresses IP et adresses MAC du réseau local. Au plus fort de l’attaque, le réseau tombe complètement. Redémarrer le routeur n’offre que quelques minutes de répit, et la télégestion devient impossible.
Concrètement, les terminaux de paiement ne fonctionnent plus. Pire, l’arrêt brutal des téléchargements logiciels en cours bloque les véhicules à l’atelier, parfois pour de bon !
Finalement, l’analyse des trames désigne plusieurs ports du switch comme sources de l’attaque. Nous y appliquons des règles de filtrage ARP, et le réseau retrouve aussitôt toute sa vitalité.
ARP poisoning : pourquoi l’antivirus n’a rien vu
Autant le diagnostic a pris du temps, autant la résolution a été rapide.
- Le dysfonctionnement a-t-il cessé ? Oui.
- L’empoisonnement ARP a-t-il cessé ? Non : l’attaque se poursuit, mais les règles du switch la neutralisent. Ce type de menace interne fait partie des risques que nous traitons dans notre démarche de lutte contre la cybercriminalité.
- Pourquoi l’antivirus n’a-t-il rien détecté ? Parce que cette attaque dépasse ses capacités.
En effet, un antivirus classique compare chaque programme aux signatures d’attaques connues, recensées par les laboratoires. Les antivirus de nouvelle génération (NGAV) vont plus loin : ils analysent aussi les comportements suspects, au risque de faux positifs. Pourtant, ni l’un ni l’autre n’a repéré cette attaque.
Comment contrer une attaque par ARP poisoning ?
Un logiciel malveillant, installé volontairement ou à l’insu d’un utilisateur, est à l’origine de l’attaque. Former le personnel au hameçonnage (phishing) et aux bons réflexes face aux e-mails est donc un bon début. Toutefois, cela ne suffit pas.
Il faut aussi maîtriser la configuration des switches. Certes, repérer les adresses MAC usurpées et les ports concernés demande un analyseur de réseau local. Mais c’est ce travail qui permet de contrer l’attaquant.
Comment se prémunir contre l’ARP poisoning et les attaques inconnues ?
La défense automatisée par cibles mouvantes (AMTD, pour Automated Moving Target Defense) offre une protection beaucoup plus large. Gartner, cabinet d’analyse technologique de référence mondiale, la présente comme l’avenir de la cybersécurité.
Son principe change la donne. Au lieu de renforcer les portes, elle déplace en permanence la mémoire du système et projette de fausses portes, en mouvement constant. L’attaquant frappe alors des leurres qui ne mènent nulle part. Ainsi, l’AMTD bloque une grande partie des attaques connues, mais aussi inconnues.
Vous êtes équipé d’un antivirus de nouvelle génération, renforcé par un EDR ou un XDR ? Testez-le ! Nous réalisons d’abord un test d’intrusion sur un PC équipé de votre protection actuelle. Puis nous refaisons le même test après l’installation de notre agent AMTD. Le résultat parle de lui-même.
Pour en savoir plus, lisez aussi notre article sur les coupures Internet en concession automobile, ou contactez-nous pour un test.
 Infrastructures réseau
-
Téléphonie en concession automobile : et si le problème ne venait pas des équipes… mais des outils ?
En concession automobile, le téléphone sonne souvent dans le vide. Ce n’est pas la faute du personnel : groupements de postes, statistiques mal ...
 Infrastructures réseau
-
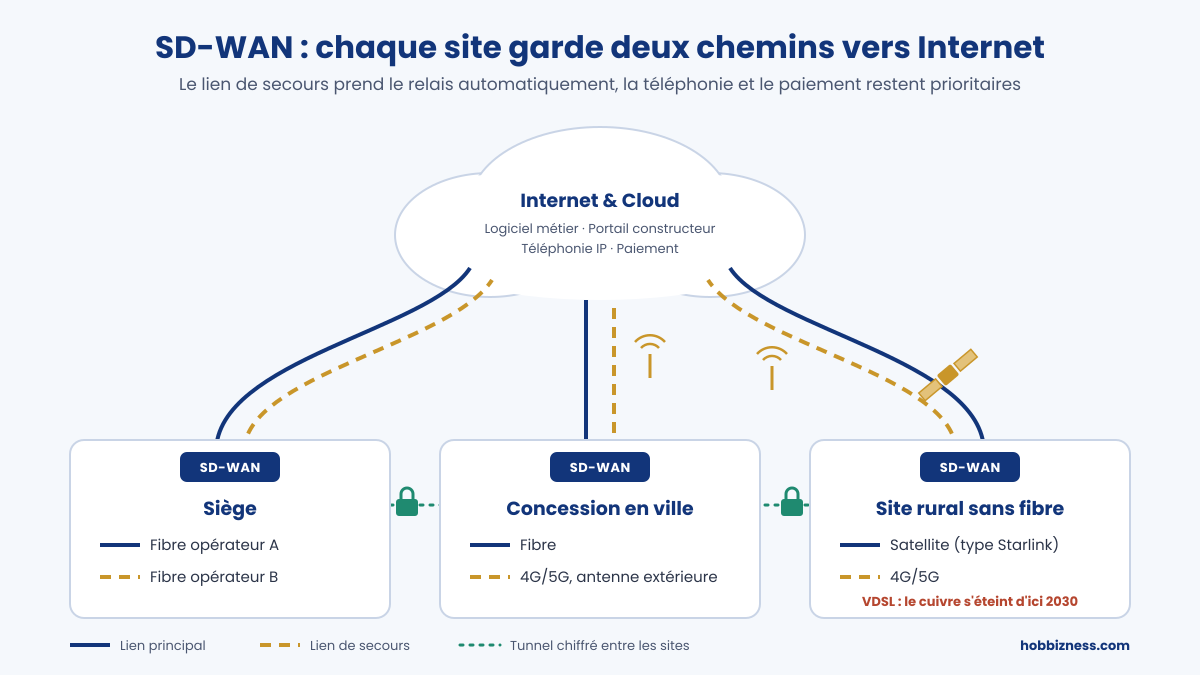
SD-WAN : relier ses sites et ne plus subir les coupures Internet
Dans une entreprise multi-sites, le réseau ressemble souvent à un empilement : une box par site, un VPN monté il y a des années, une 4G de ...
 Infrastructures réseau
-
Appels perdus : ne plus jamais rater un appel client
En concession automobile, chaque appel perdu est une vente, un rendez-vous atelier ou un client qui s’éloigne. Voici donc les sept leviers sur ...